Defect major în PHP: milioane de site-uri expuse la atacuri globale
Cum funcționează exploatarea și de ce contează?
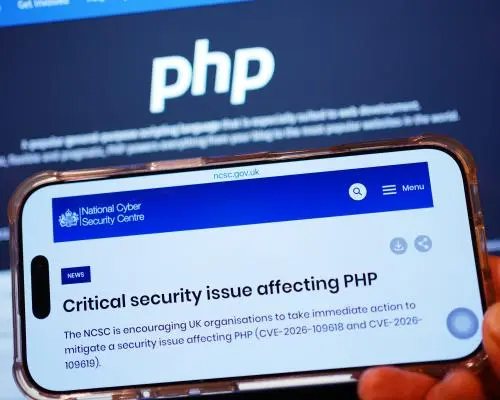
O vulnerabilitate nouă identificată în limbajul de programare PHP a declanșat o valuri de încercări malicioase la scară mondială. Miliarde de site-uri sunt vizate.
Companiile de securitate cibernetică raportează că atacatorii exploatează această slăbiciune pentru a accesa neautorizat sisteme, a fură date sensibile și a perturba serviciile online. Agenția Națională de Securitate din SUA (NSA) a emis un avertisment: adversarii ar putea prelua controlul total asupra serverelor web.
Problema, descoperită în ultimele săptămâni, permite hackerilor să injecteze cod malițios în scripturile PHP care rulează pe serverele afectate.
Manipulând parametrii de intrare, atacatorii ocolesc verificările de autentificare și execută comenzi arbitrate. Deși vulnerabilitatea există de luni de zile în versiunile populare de PHP, multe organizații nu au aplicat încă patch-urile necesare. Rezultatul?
Întreprinderile mici, site-urile de e-commerce și portalurile guvernamentale se numără printre cele mai expuse.
Exploatarea abuzează de un overflow de buffer în funcțiile de gestionare a șirurilor de caractere din PHP.
Ce trebuie să facă IMM-urile acum?
Când se trimite o cerere special concepută, memoria serverului este suprascrisă, permițând atacatorului să injecteze comenzi de shell. Odată stabilit shell-ul, intrusul poate citi, modifica sau șterge fișiere, poate instala uși spioane (backdoors) și poate extrage informații confidențiale. Deoarece PHP stă la baza a nenumărate site-uri, raza de acțiune a acestei vulnerabilități este uriașă.
Analistii de securitate estimează că peste 10 milioane de site-uri sunt potențial expuse, iar în ultima lună s-au confirmat peste 1.000 de încălcări.
Cercetătorii subliniază că problema nu se limitează la versiuni vechi de PHP. Chiar și lansările recente pot fi afectate dacă bibliotecile de bază nu au fost actualizate.
Recomandarea NSA este de a aplica patch-uri imediat și de a dezactiva extensiile PHP nefolosite pentru a reduce suprafața de atac. Multe întreprinderi mici nu au personal IT dedicat, ceea ce le face extrem de vulnerabile la întârzierile în actualizări și la configurații greșite.
Întreprinderile mici sunt adesea trecute cu vederea în discuțiile despre securitate, dar sunt ținte preferate pentru atacatorii care caută puncte de intrare ușoare.
Primul pas este verificarea versiunii de PHP utilizate și compararea acesteia cu cele mai recente lansări de securitate. Dacă versiunea este depășită, upgrade-ul este esențial.
Risc de daune pe termen lung? Cum te pregătești?
În plus, afacerile ar trebui să implementeze un zid de protecție pentru aplicații web (WAF) pentru a bloca traficurile suspecte și să monitorizeze jurnalele pentru activități neobișnuite.
Backup-urile regulate și un plan de Multe firme mici se bazează pe medii de hosting partajat, unde responsabilitatea pentru patch-uri revine furnizorului. Este crucial să confirmi că serviciul de hosting aplică actualizări de securitate la timp. Dacă nu, migrarea către o soluție de hosting gestionat cu suport de securitate dedicat poate fi cea mai sigură cale.
Luând aceste precauții, întreprinderile mici își pot proteja datele clienților, pot menține disponibilitatea serviciilor și își pot păstra reputația.
Consecințele pe termen lung ale unei exploatări reușite pot fi severe. Atacatorii pot folosi serverele compromise pentru a lansa alte atacuri, cum ar fi campanii de phishing sau distribuția de ransomware. Accesul persistent le permite să extragă date pe perioade lungi, evitând detectarea. Mai mult, încălcarea poate eroda încrederea clienților, ducând la pierderi de venituri și responsabilități legale.
Pregătirea implică o abordare în straturi: menținerea software-ului actualizat, aplicarea principiului privilegiului minim și efectuarea testelor regulate de penetrare. Organizațiile ar trebui să educe și angajații despre tactici de phishing și inginerie socială, deoarece atacatorii folosesc adesea aceste metode ca prim pas.
Combinând salvagardile tehnice cu vigilenta umană, afacerile pot reduce șansele unei încălcări reușite și pot limita impactul dacă totuși se produce.
Î: Cum pot confirma dacă site-ul meu este vulnerabil? R: Rulează o verificare a versiunii de PHP și compar-o cu cele mai recente lansări de securitate.
De ce milioane de site-uri PHP devin ținte ale hackerilor?
Folosește scanere online care testează specific defectul de overflow de buffer.
Î: Ce pași imediați trebuie să iau dacă suspectez un atac?
R: Izolează serverul, schimbă toate parolele, aplică cel mai recent patch pentru PHP și analizează jurnalele pentru acces neautorizat. Implică un specialist în securitate cibernetică dacă este necesar.
Î: Această vulnerabilitate va afecta toate site-urile PHP în egală măsură?
R: Impactul depinde de versiunea de PHP, configurație și prezența extensiilor vulnerabile.
Site-urile care folosesc versiuni vechi sau nepatchuite sunt la risc mai mare, dar chiar și lansările noi pot fi compromise dacă bibliotecile de bază sunt depășite.
Sursa: The Guardian
Informațiile sunt verificate conform metodologiei noastre. Ai observat o greșeală? Scrie-ne la Masa redacției.